摘要
硬件是IoT 设备的第一道防线,因此安全措施应从设计之初就融入其中,而非事后添加。常见的薄弱环节包括暴露的调试端口、侧信道泄露、假冒元器件以及PCB或连接器设计不当。选择安全的元器件、管控供应链、规划经过身份验证的更新,并遵循NISTIR 8259和IEC/ISA 62443等标准,有助于确保设备在整个生命周期内保持安全。
随着物联网已成为互联体验和工业应用不可或缺的一部分,IoT 硬件设计如今正处于机遇与风险并存的微妙交汇点。每一个能提升效率的新型传感器、网关或智能执行器,同时也为攻击者创造了新的入侵途径。
与其事后再强行添加强大的IoT 硬件安全措施,不如从元器件选型、基于“安全设计”的电路板架构以及对供应链来源的关注开始。当硬件成为第一道防线时,设备的攻击面就会缩小,检测和遏制攻击也变得更加简单。
导致IoT 设备存在安全隐患的常见硬件漏洞
要构建一个安全的IoT 设备设计,首先应确定其最可能出现的故障点。攻击者往往会针对这些硬件层面的漏洞发起攻击。
未受保护的物理接口
调试端口(如 UART 和 JTAG)的用途是用于开发,而非日常运行。如果保持这些端口开放,将允许直接提取固件、访问内存或操控设备。
例如,美国证券交易委员会(SEC)的一份咨询文件披露,西门子SM-2558模块上存在一个未锁定的JTAG接口,这使得物理访问成为可能。厂商不得不对此进行修补,因为暴露的调试接口可能会让攻击者绕过更高层次的防护措施。
侧信道泄露
硬件可能会通过功耗、电磁辐射、时序及其他物理旁路通道泄露信息。攻击者可以利用这些旁路通道来恢复加密密钥,而无需入侵软件栈。
受感染组件与IoT 供应链安全风险
在组件层面,也存在IoT 硬件安全隐患。在组件进入测试台之前,就可能存在假冒、篡改或预装恶意软件的情况。采购、存储和制造环节管控不力,会导致芯片被植入后门、固件被篡改或公差标注错误,这些情况早在部署之前就已对安全性造成威胁。
行业数据显示,假冒和不合格零部件的数量有所增加。ERAI在2024年记录了1,055件可疑物品,这是自2015年以来的最高纪录。 所幸,这一数字在2025年降至748件。随着新威胁和漏洞的出现,相关数据呈现起伏波动,这意味着原始设备制造商(OEM)在零部件采购以及端到端的产品设计和部署过程中都必须保持警惕。
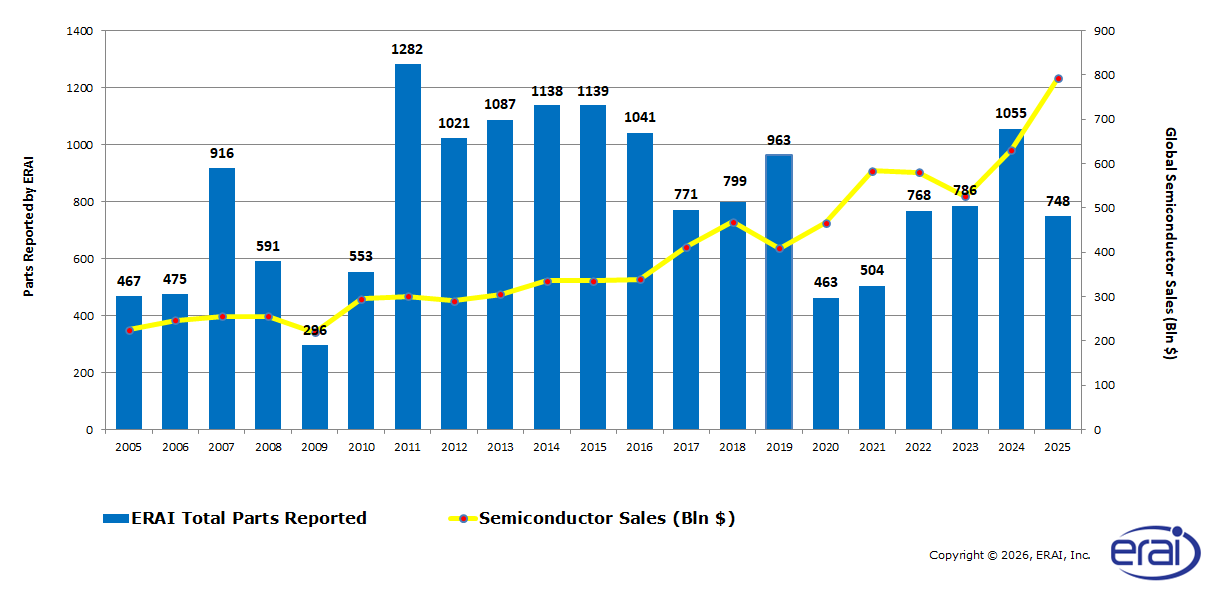
来源:《ERAI 2025年年度报告》
电路板和连接器的薄弱环节
印刷电路板(PCB)布局不佳、测试触点外露、连接器固定不牢以及子系统间隔离不足,都会形成攻击面,从而危及IoT 设备的安全性。造成这些问题的根本原因在于,走线错误或未屏蔽的总线会使攻击者能够访问关键接口。
在产品生命周期中全面融入安全性
鉴于IoT 硬件存在的漏洞,必须将其纳入产品生命周期的每个阶段,从而建立稳健的安全机制。应从设计之初就着手,将保护功能作为设备固有的特性。在概念和设计阶段,OEM厂商可将风险转化为具体要求,包括:
- 值得信赖的密码学基本组件
- 待筛选的数据
- 执行这些决定所需的要素
尽早进行威胁建模并明确IoT 硬件安全要求,可减少后期昂贵的返工。例如,选择具备安全启动功能或集成信任根的微控制器,这些设计决策将使设备在整个生命周期内受益。
工厂预配置和供应链管控措施进一步巩固了这些设计决策。经验丰富的供应商要求零部件来源可追溯,并设计一套预配置流程,在受控条件下(最好是在安全的生产环节,而非在现场)注入唯一密钥和设备标识。通过在早期阶段选择合适的架构和预配置策略,制造商可以避免后期出现问题。
最后,需规划设备在实际使用环境中的维护方案。这包括安全、经过身份验证的空中(OTA)更新、带有回滚保护功能的签名固件镜像,以及生命周期密钥管理流程。 每种方法都能在不增加新攻击面的情况下修补漏洞,因此安全防护从第一天起就始终有效。此外,像《欧盟网络弹性法案 》以及其他新兴的网络安全法规,越来越要求原始设备制造商(OEM)维持其设备在实际使用环境中的安全性,因此这些策略已不再是“可有可无”的选项。
获取我们的白皮书
了解《网络弹性法案》及其合规要求
下载 PDF
管理IoT 的安全标准与法规
IoT 安全标准将良好意愿转化为可重复的实践。符合这些标准有助于促进设备销售、降低法律风险,并使嵌入式设备的安全性更易于衡量。买家、系统集成商和监管机构越来越期待基本的安全控制措施,因此将合规性转化为一份核对清单,既有利于业务发展,也有助于保障安全。
NISTIR 8259是一个很好的起点,因为它概述了设备制造商应开展的基础性工作。该标准还定义了设备网络安全能力应考虑的核心基准,例如固件更新控制和最小化暴露接口等。
其他标准则侧重于特定行业或产品类别,与NIST标准相辅相成。例如,IEC/ISA 62443将工业自动化和控制系统安全视为一个生命周期和流程问题。此类标准之所以能创造价值,是因为它们能够引导决策。应利用这些标准在技术规范、合同和测试计划中设定最低要求。早期对齐,结合“安全设计”方法,可简化验证、认证和维护工作。
确保IoT 硬件核心组件的安全性
PCB、处理器模块、无线电模块以及各种接口将所有组件连接在一起。请参考以下指南,了解如何设计或选择能够降低风险的元器件。
1. 与“物理基金会”合作
PCB是负责在各个部件之间传输电源、信号和地线的核心组件。当工程师精心进行布局设计时,不仅能有效降低噪声,还能让攻击者更难截获信号。设计合理的布局还能提高长期可靠性,从而通过防止现场故障来保障安全性。
除了元器件选型外,还应从更宏观的角度考虑布局的安全性。周到的PCB设计能够保障信号完整性并最大限度地减少电磁干扰,从而降低侧信道攻击的风险。应将高价值网络放置在实心接地泼注层下方,添加屏蔽走线,并在必要时采用受控阻抗设计,以确保敏感信号不会轻易被访问。
为了将安全性无缝集成到PCB中,应将布局视为一项安全控制措施。对敏感区域进行屏蔽,使测试点可上锁或可破坏,并在测试计划中记录探针位置,以防止组装后发生意外访问。
2. 安全系统级模块(SOM)
SOM模块提供CPU、内存,通常还包含外设控制器。它们实质上是设备的“大脑”,经过封装以简化设计。使用经过预先认证的SOM模块可以显著缩短开发时间并降低集成风险,因为模块供应商已经对复杂的子系统进行了验证。
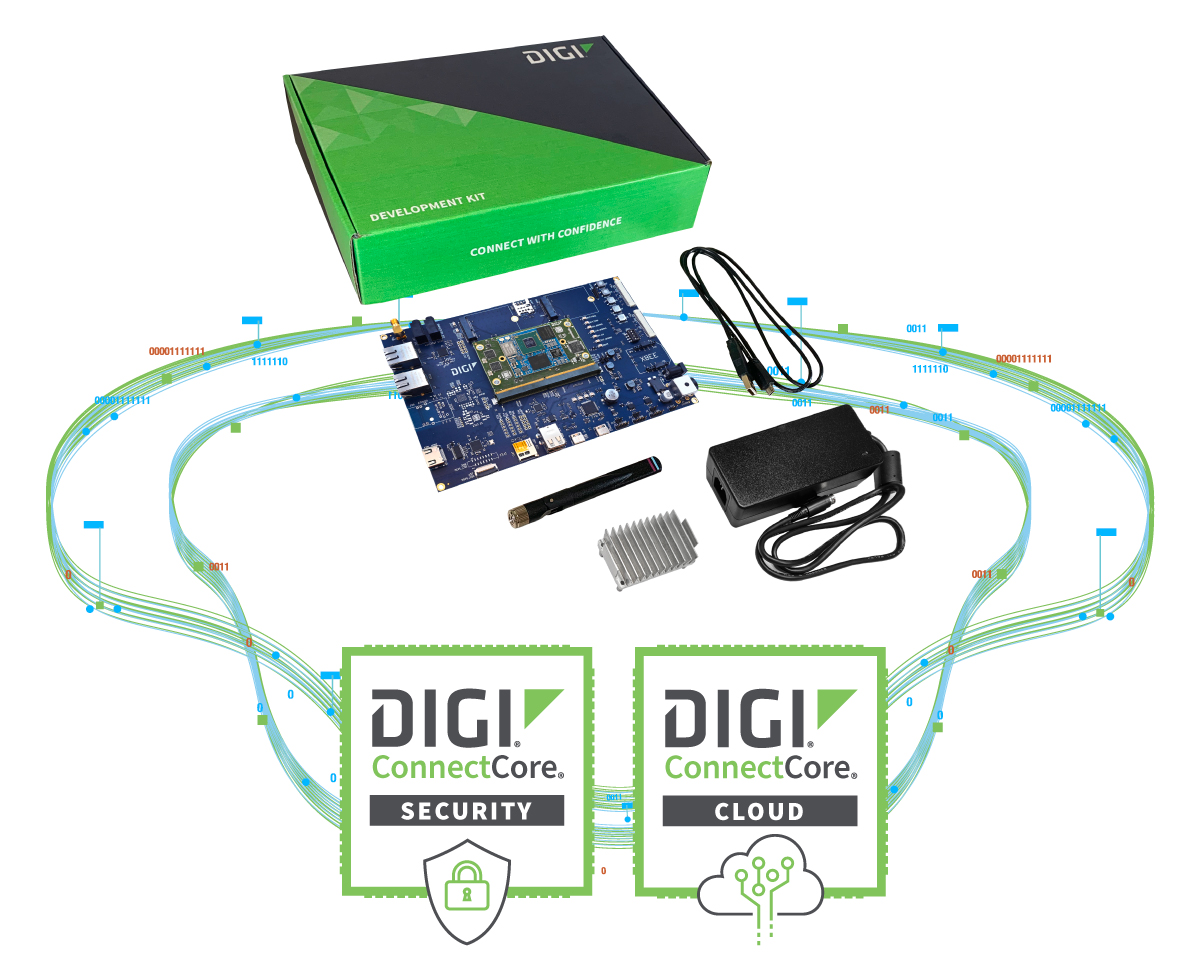
应选择具备安全启动、硬件信任根、加密存储以及厂商支持的生命周期管理工具的系统级模块(SOM)。例如,Digi ConnectCore 开发平台提供了安全启动、基于硬件的密钥存储,以及针对可测量启动、签名固件和密钥隔离的生命周期服务。
Digi TrustFence 安全方案基于这些基础组件,在 ConnectCore 及其他 Digi 产品系列中提供了一致的设备安全架构,从而更轻松地在各设备间维持统一的安全态势。
Digi ConnectCore Security和ConnectCore Cloud Services等高级生命周期管理选项提供托管式配置、证书管理和远程监控,支持集中式密钥管理和可扩展的更新。
3. 在连接层建立安全机制
无线模块将射频(RF)和协议栈的复杂性与应用程序隔离,并有助于通过监管认证。它们在无需重新设计射频前端或从头构建复杂协议栈的情况下,便能轻松实现连接功能。
在选择模块时,应要求具备硬件级身份验证、可靠的固件更新路径以及供应商对安全补丁的承诺。应选择支持在出厂时安全配置唯一凭证,并能对主机接口进行沙箱隔离的模块,以确保遭入侵的应用程序无法滥用无线电功能。
像Digi XBee 生态系统这样的模块化无线电产品系列,既能加快集成速度,又能确保在各主机处理器和无线电模块之间保持一致的安全行为。这一特性简化了集成过程和后续的补丁管理。
4. 弥补I/O端口和接口中的安全漏洞
连接器和I/O端口是设备通向外部世界的门户。它们在测试中不可或缺,但在生产环境中若暴露在外则存在风险,因此设计时必须经过周密考虑。
在量产板上禁用或移除调试和编程接口,或将其布线至可拆卸护罩的后方。若必须使用物理连接器,则应采用逻辑门控、无需跳线的访问控制或一次性编程熔丝。
对于面向用户的端口,应要求进行主机身份验证,并将允许使用的协议限制在运行所需的最低限度。对于保护关键任务数据的设备,应考虑采用防篡改、篡改响应逻辑或熔丝保护模式。
IoT 硬件设计的安全性
从一开始就将安全性作为产品不可或缺的一部分。早期做出的细微选择能避免日后出现问题,因此请在设计、生产和报废的全过程中始终贯彻这些基本要求和流程。采取这些措施将确保您的IoT 硬件设计在整个产品生命周期内保持一致的安全性。
在设计评审期间使用以下检查清单,并在测试和生产阶段持续使用:
- 从第一天起就将安全放在首位。
- 应选择具备安全功能的组件和模块,而不是事后再添加保护措施。
- 设计电路板和外壳时,应尽量减少物理接触和信号泄漏。
- 对已发货设备上的外部端口和调试接口进行限制和锁定。
- 在投入生产前,应规划安全的配置和经过身份验证的更新。
- 将运营就绪纳入发布计划。
下一步,请委托Digi Particle设计服务团队,将此检查清单转化为切实可行的设计与生产计划,从而加速IoT 安全硬件的设计、认证及上市进程,并优化已部署解决方案的持续生命周期管理。
常见问题解答:IoT 硬件设计安全
什么是安全的IoT 硬件设计?
IoT 安全硬件设计从一开始就将安全性融入设备的物理组件和架构中,而非事后添加。这包括选择具备安全启动和硬件信任根的处理器、保护调试接口、设计能抵御探测的PCB布局,以及管控供应链。
IoT 最常见的硬件漏洞有哪些?
IoT 最常见的硬件漏洞包括:不安全的调试端口(UART 和 JTAG)、侧信道泄露、伪造或篡改的元器件,以及 PCB 或连接器设计存在缺陷。这些漏洞均会使攻击者无需破坏软件栈,即可访问固件、提取加密密钥或访问关键接口。
为什么UART和JTAG端口会构成安全风险?
UART 和 JTAG 是开发接口。如果将其保留在量产设备上,可能会导致固件被直接提取、内存被访问或设备遭到操控。攻击者可以利用这些接口绕过更高层次的保护措施,因此量产电路板应禁用这些接口、移除焊盘或锁定访问权限。
如何在投入生产的IoT 设备上保护调试端口的安全?
在量产板上禁用或移除调试和编程接口,或将其布线至可拆卸护罩的后方。若必须使用物理连接器,请采用逻辑门控、无跳线访问控制或一次性编程熔丝。在测试计划中记录所有探针点,以确保组装完成后不存在任何意外访问点。
在IoT 中,什么是硬件信任根?
硬件信任根是设备芯片中一个安全且不可变的基础,所有其他安全功能(例如开机时验证固件以及存储密钥)均以此为基础。选择具备硬件信任根的微控制器或系统级模块,可确保设备在整个生命周期内都具备可信性。
什么是安全启动,它对IoT 设备为何重要?
安全启动会在设备运行固件之前,验证该固件是否真实且未被篡改。这可以阻止经过篡改或恶意的固件在启动时执行。其重要性在于它从第一条指令开始就保护设备,并且是设计初期就应优先考虑的最具价值的功能之一。
IoT 制造商如何降低供应链安全风险?
兽医供应商需要确保零部件来源可追溯,并控制采购、仓储和制造环节。应在安全的生产环节中注入唯一密钥和设备标识,而非在现场进行。这一点至关重要,因为零部件在进入装配线之前,可能已被伪造、篡改或预装了恶意软件。
PCB布局如何提升IoT 设备的安全性?
注重安全性的PCB布局能使关键信号更难被访问,并减少信号泄漏。应将高价值网络放置在实心接地泼注层下方,添加保护走线,屏蔽敏感区域,并使测试点可上锁或可破坏。良好的布局还能减少电磁干扰,从而有助于缓解侧信道攻击。
什么是针对IoT 硬件的侧信道攻击?
侧信道攻击通过观察设备运行产生的物理副产品(如功耗、电磁辐射或时序)来获取机密信息,而非直接攻击其软件。攻击者可以利用这些攻击手段提取加密密钥,而无需破坏软件栈。精心设计的PCB和硬件级防护措施有助于降低此类风险。
IoT 设备应如何接收安全的固件更新?
IoT 设备应采用经过身份验证的空中(OTA)更新,使用经过签名的固件镜像并具备回滚保护功能,同时由生命周期密钥管理流程提供支持。这使制造商能够在不增加新的攻击面情况下,对已投入使用的设备进行漏洞修补,从而确保部署后安全措施依然有效。
IoT 设备的安全性遵循哪些标准?
NISTIR 8259 是一个常见的起点。它概述了设备制造商应开展的基础工作,并规定了网络安全能力的基准要求,例如固件更新控制和最小化暴露接口等。IEC 62443 将工业自动化和控制系统安全视为生命周期和流程问题来处理。可利用这些标准在技术规范、合同和测试计划中设定相关要求。
IoT 硬件安全检查清单应包含哪些内容?
IoT 硬件安全检查清单应包括以下步骤:
- 从第一天起就将安全放在首位。
- 选择具有内置安全功能的组件和模块。
- 设计电路板和外壳,以限制物理接触和信号泄漏。
- 锁定已发货设备的外部端口和调试接口。
- 在投入生产前,应规划安全的配置和经过身份验证的更新。
- 将运行就绪情况纳入发布计划。
在选择系统级模块(SOM)时,应关注哪些安全特性?
为什么IoT 安全法规对制造商来说越来越重要?
买家、系统集成商和监管机构对基础安全控制措施的期望日益提高,而《欧盟网络弹性法案》等新出台的法律法规则要求原始设备制造商(OEM)确保设备在实际使用中的安全性。因此,强大的硬件和更新机制不仅能降低法律风险、促进销售,而且已不再是可有可无的选择。
关于作者
 卢·法雷尔是《Revolutionized》杂志的高级编辑,专长于撰写科技、人工智能和创新领域的精彩文章。凭借超过四年的从业经验,卢擅长将复杂的话题分解为引人入胜、内容丰富且具有实践价值的见解,旨在赋能读者。写作是他人生中最大的热情。